AI Nieuws Vandaag
Zo werkt een tweede inlogstap die aanvallen stopt
Een tweede inlogstap is een extra controle naast je wachtwoord, bijvoorbeeld een code op je telefoon. Dat speelt nu omdat aanvallen met AI-tools vaak lukken door zwakke wachtwoorden en het ontbreken van die stap.
Wat heb je eraan: Met een tweede inlogstap is een gestolen of geraden wachtwoord alleen vaak niet genoeg meer om bij je account te komen.
Denk aan een huis met een slot op de voordeur en een alarmcode erbij. Weet een inbreker je sleutel, dan komt hij nog niet binnen zonder die tweede controle.
Waarom is een wachtwoord alleen vaak te zwak?
Een wachtwoord is één geheim dat je overal kunt intypen. Raadt iemand het, of vindt hij het na een datalek, dan staat de deur open. Je merkt dat vaak pas als het te laat is.
Veel mensen kiezen een kort wachtwoord of gebruiken hetzelfde op meerdere plekken. Daardoor kan een aanvaller het simpelweg proberen, en software doet dat razendsnel. Dus is één slot meestal te weinig.
Het nieuws over de AI-hacktool Artex is hier een voorbeeld van. Aanvallen met zo'n tool hoeven niet ingewikkeld te zijn, want gewone wachtwoorden zijn vaak de zwakste plek. Ook een slimme tool komt dan makkelijk binnen.
Hoe werkt een tweede inlogstap precies?
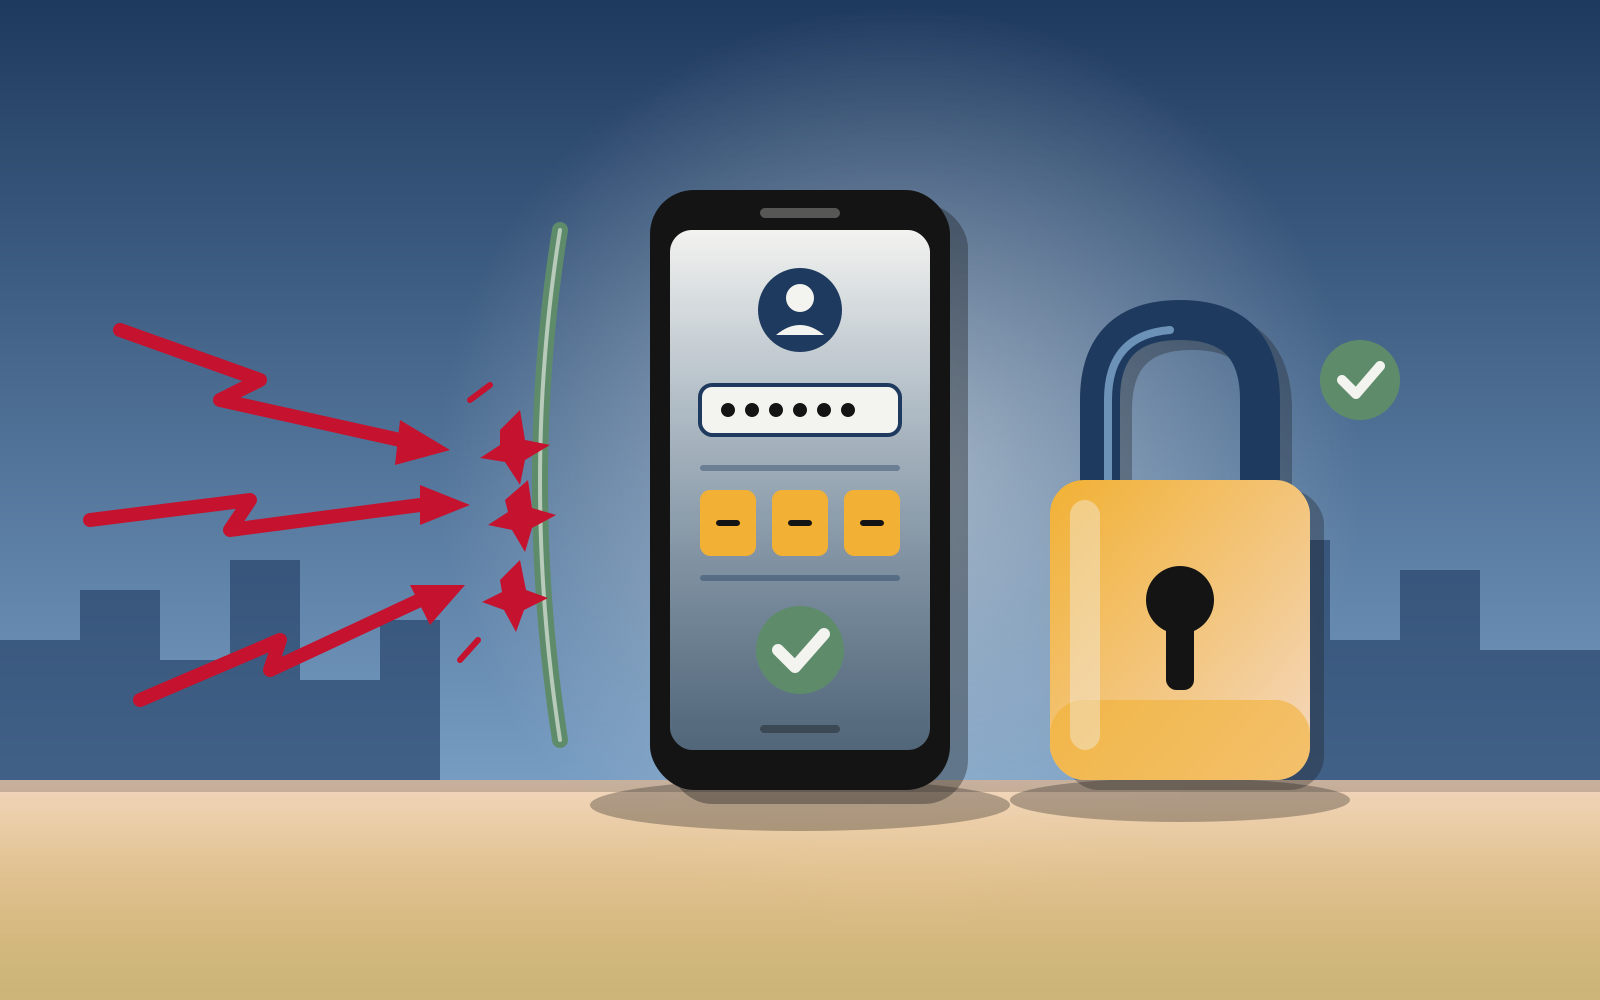
Na je wachtwoord vraagt de dienst om een bewijs dat jij het echt bent. Dat is vaak een code uit een app op je telefoon, of een melding die je moet goedkeuren. Een code verandert na korte tijd, dus een oude code helpt een aanvaller niet.
Daardoor heeft een inbreker twee dingen nodig: je wachtwoord én je telefoon. Heeft hij alleen het wachtwoord, dan blijft hij buiten. Dat is precies de situatie bij een geraden of gestolen wachtwoord.
Het kost jou een paar seconden extra bij het inloggen. Dat is weinig, want het haalt een groot deel van het risico weg. Een tweede inlogstap is dus geen garantie, maar wel een stevige drempel.
Welke accounts beveilig je het eerst met een tweede inlogstap?
Begin met de accounts waar de meeste schade zit. Denk aan je e-mail, want daarmee kun je wachtwoorden van andere diensten opnieuw instellen. Ook je bank, je cloudopslag en je werkaccount horen erbij.
Kijk daarna naar je account bij ChatGPT of Claude. Daar staan gesprekken in die je liever niet in andermans handen ziet. Zoek in de instellingen onder beveiliging naar de optie voor een tweede stap.
Gebruik daarnaast lange, unieke wachtwoorden, het liefst via een wachtwoordbeheerder. Werk je bij een bedrijf, vraag dan de IT-afdeling of de tweede stap overal aanstaat. Zo sluit je de gaten waar aanvallers op rekenen.
Onderzoekers vinden 800 openbare kopieën van Chinese AI-hacktool Artex
Gemeld door 1 bron: TechCrunch (via Techmeme)
Lees de bron (naar de bron)Klopt er iets niet?
Onderwerpen: AI-beveiliging
Elke ochtend het AI-nieuws in je mail
Om 07:00 de belangrijkste berichten, in gewone taal. Gratis, en afmelden kan altijd met één klik. Je meldt je aan bij Buttondown, de dienst die de nieuwsbrief voor ons verstuurt.
Lees ook
- Cloudflare deelt skill die AI beveiligingslekken laat zoeken
- Zo controleert een tweede AI het werk van de eerste
- Onderzoekers vinden 800 openbare kopieën van Chinese AI-hacktool Artex
- Rusland en China gebruiken AI in elke fase van cyberaanvallen
- GPT-6 Cyber zoekt beveiligingslekken en overschrijdt zelden de grens